「SaaSを導入する際に利用規約をどこまで読めばいいのか」企業の法務担当にとって、増え続けるSaaS(クラウドサービス)の利用規約レビューは大きな負荷になっています。
SaaSの利用規約は「原則として変更不可・提供事業者が一方的に定める」ものですが、リスクの高い条項を把握せずに契約すると、データ消失・個人情報漏えい責任・サービス突然終了などのリスクを引き受けることになります。
本記事では、SaaS利用規約を確認する際に必ず押さえておくべき9つのチェックポイント、交渉できる部分・できない部分の見分け方、実務的な対応策を整理します。
SaaS利用規約の性質と交渉の前提
SaaS利用規約は「付合契約」
SaaSの利用規約は「付合契約(ふごうけいやく)」です。提供事業者が一方的に定めた条件に、利用者が「同意するか否か」を選択するだけの契約形態。
- 原則として交渉は想定されていない
- ただし、エンタープライズ版・大規模契約では個別交渉が可能なケースがある
- 「交渉できない条項」は、リスクを把握した上で経営判断として受け入れるか・別のサービスを選ぶかを判断する
確認すべき書類
SaaS利用規約を確認する際は、以下の書類をすべて確認します。
- 利用規約(TermsofService):基本的な権利義務
- プライバシーポリシー:個人情報の取扱い
- データ処理補足契約(DPA:DataProcessingAddendum):個人情報保護法・GDPRへの対応
- SLA(ServiceLevelAgreement):稼働率・障害時の対応
- セキュリティポリシー:セキュリティ要件
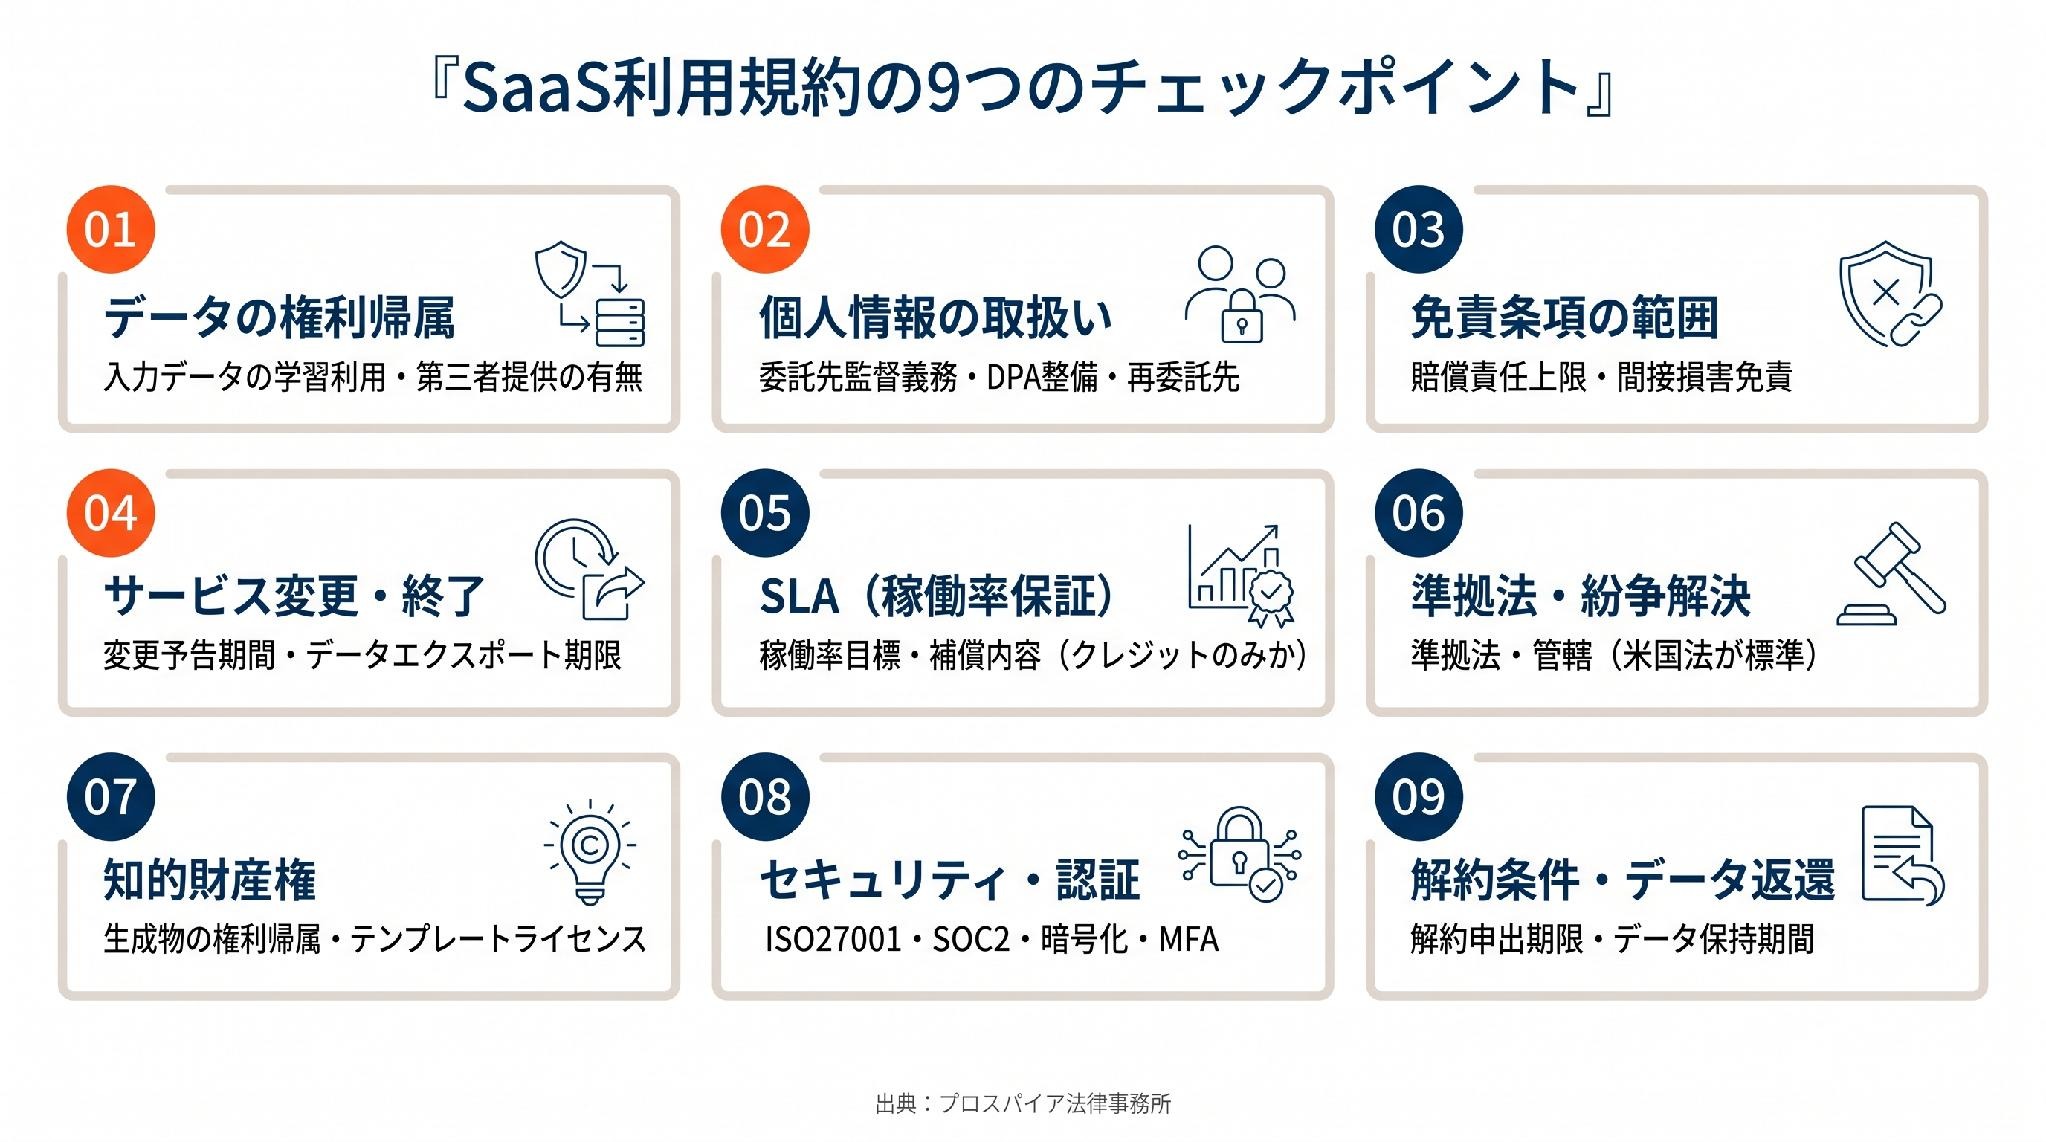
チェックポイント1:データの権利帰属
「サービスに投入したデータは誰のものか」が、最初に確認すべき項目です。
- 確認事項:利用者データの知的財産権はどちらに帰属するか
- 典型的なリスク条項:「利用者データをサービス改善・機械学習に使用する権利を当社に付与する」
- 生成AI系SaaSでは「入力データが学習データに使われる」ケースが多い
- 対応策:機密情報・個人情報・営業秘密を含むデータを入力しないルールの設定
確認すべき条項の例
- 「利用者は、当社に対し、サービスの運営・改善・提供のために、利用者データを使用する非独占的・世界的なライセンスを付与します。」
→この条項は「学習への使用」が含まれるか否かを必ず確認する。
チェックポイント2:個人情報の取扱い
SaaSに顧客情報・従業員情報などの個人情報を預ける場合、個人情報保護法上の「委託」関係が成立します。
- 委託元の義務:個人情報取扱事業者は、委託先に対して必要かつ適切な監督を行う義務(個情法25条)
- 「委託先の監督義務を果たすための確認事項」
- 個人情報の利用目的・第三者提供の有無
- 再委託(サブプロセッサー)の範囲
- セキュリティ管理措置の内容
- 漏えい時の報告・対応
- データ処理補足契約(DPA)が整備されているか
GDPR対応の確認
EU在住者の個人情報を扱う場合や、EU企業とのビジネスがある場合、GDPR(EU一般データ保護規則)への対応も確認が必要。
- 標準契約条項(SCC)の締結
- 十分性決定国のデータセンター使用
チェックポイント3:免責条項の範囲
SaaSの利用規約では、提供事業者の損害賠償責任を大幅に制限する「免責条項」が標準的に盛り込まれています。
典型的な免責条項
「当社は、サービスの停止・データ消失・その他の損害について、いかなる責任も負いません。」
「当社の賠償責任の上限は、直近3か月の利用料金を上限とします。」
リスクの評価ポイント
- 「間接損害・逸失利益の免責」は標準的な条項であり、受け入れざるを得ないケースが多い
- 「直接損害も免責」「賠償上限が極めて低い(月額料金の3か月分等)」は、重要データを預けるサービスでは特に注意
- サービスの重要度に応じて、損害の「保険」との組み合わせを検討する
チェックポイント4:サービス変更・終了
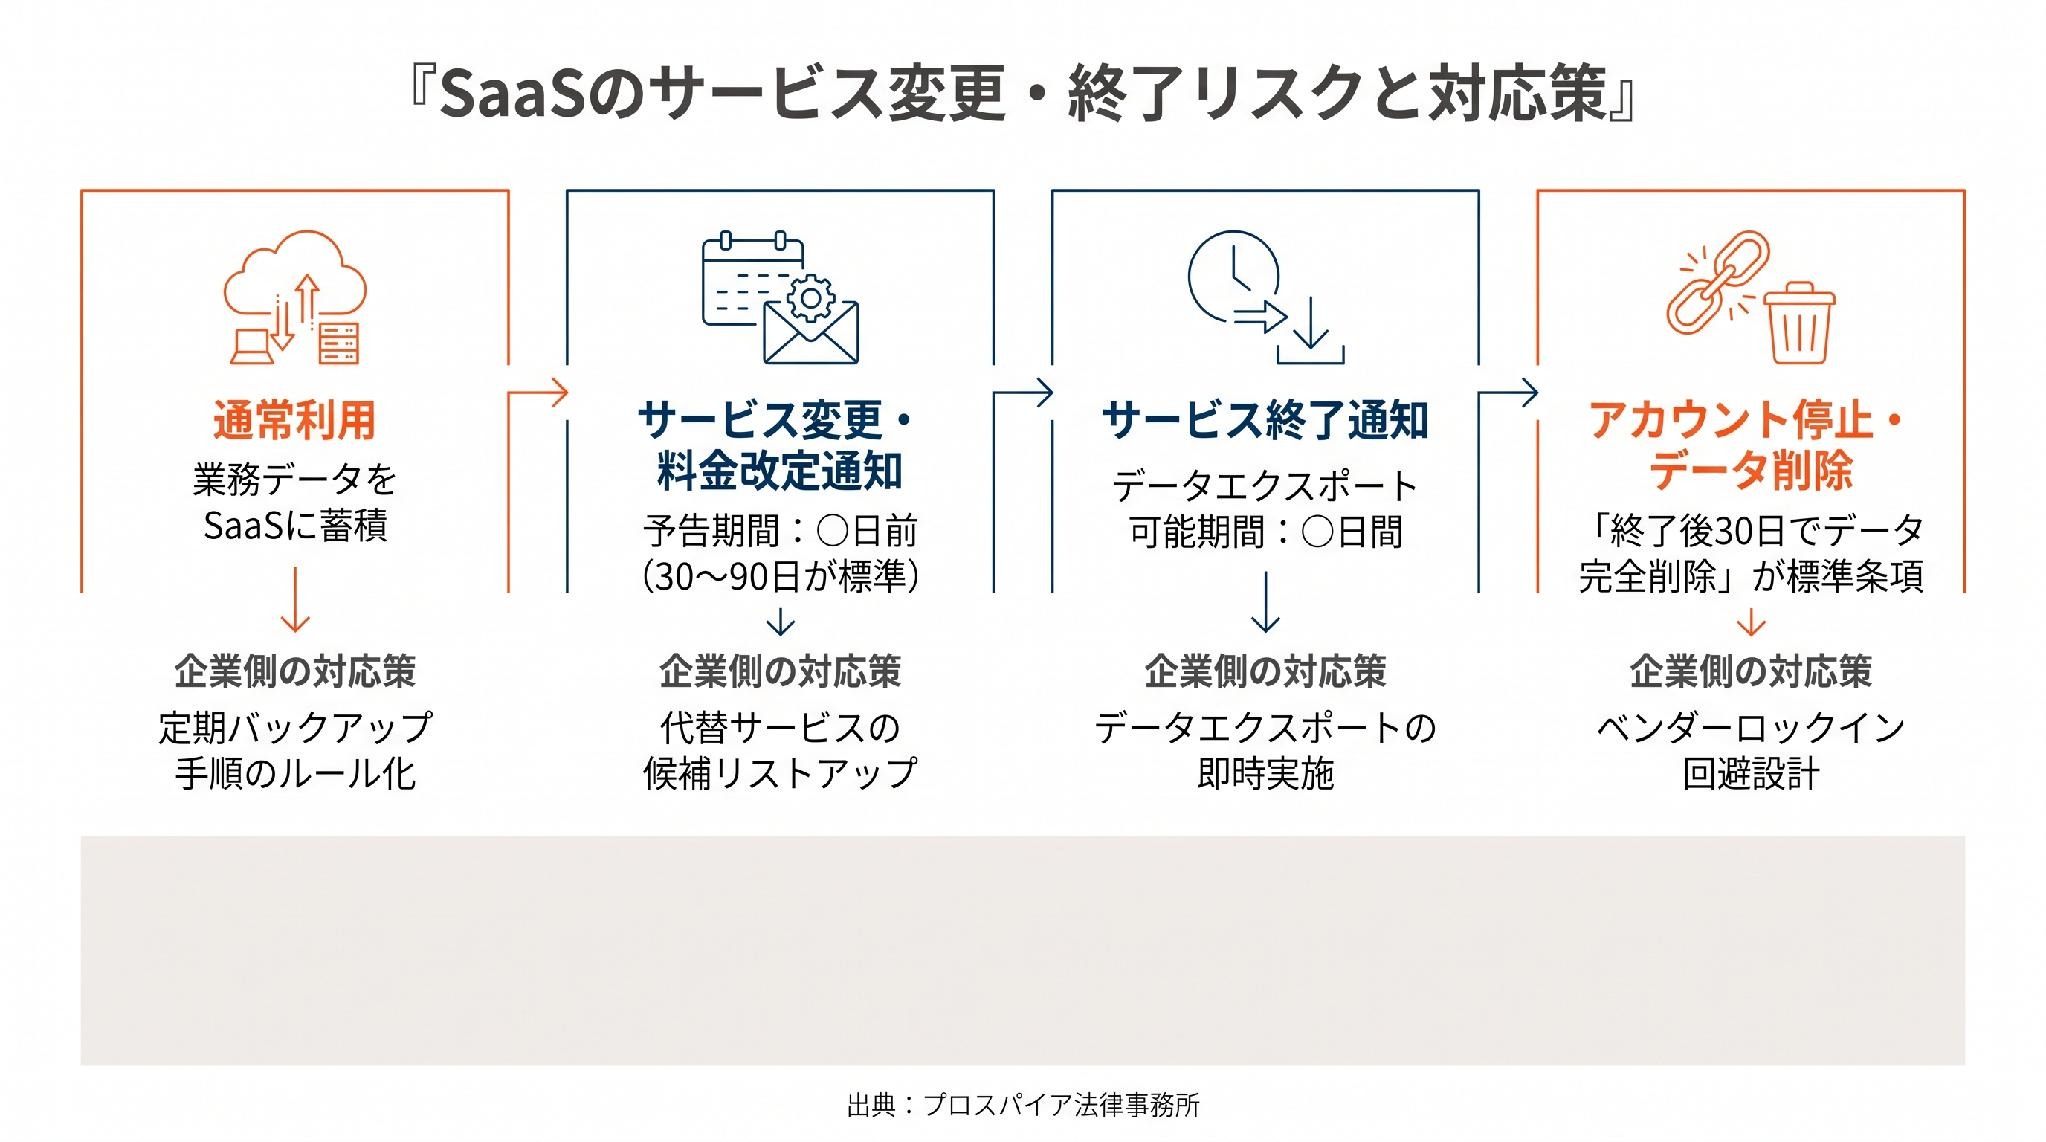
「提供事業者は、予告なくサービスを変更・終了できる」という条項が標準的です。
確認事項
- 変更の予告期間:何日前までに通知するか(30日前・90日前等)
- サービス終了時のデータエクスポート:データをいつまでに・どの形式でエクスポートできるか
- 「サービス終了後〇日以内にデータを削除する」という条項に注意
- アカウント停止・削除の条件:不正利用以外の事由で停止されるリスク
実務的な対応策
- 定期的なデータバックアップの手順を社内ルール化する
- サービス終了時のデータ移行計画をあらかじめ策定
- 「特定のSaaSに業務が依存しすぎる状態(ベンダーロックイン)」を避ける
チェックポイント5:SLA(稼働率保証)
SLA(ServiceLevelAgreement)は、サービスの稼働率・障害時の対応・補償内容を定めた契約です。
確認すべき指標
- 稼働率の目標値:99.9%(月8.7時間のダウンタイム許容)vs99.99%(月52分許容)
- 計測方法:月間稼働率の算定方法(計画メンテナンスを含むか否か)
- 障害時の連絡・対応速度:初回応答時間・解決目標時間
- 補償内容:SLA未達時の「クレジット付与(返金ではなく次月利用料の割引)」に限定されているケースが多い
SLAの「穴」
- 「SLAの補償はクレジット(割引)のみで、実損害は補償されない」条項が一般的
- 業務停止による損害が大きいサービス(決済・コアシステム等)は、SLA条件と代替手段(バックアップシステム・冗長化)を合わせて評価する
チェックポイント6:準拠法・紛争解決
グローバルSaaSでは「準拠法は米国法・デラウェア州法」「紛争解決地は米国」という条項が標準的です。
リスク評価
- 日本企業が米国法・米国裁判所を合意する場合のリスク:実際の紛争解決コスト(訴訟費用・弁護士費用)が膨大
- 「国際仲裁(AAA・JAMS等)」条項も、コストは高い
- 中規模以下の紛争では、実質的に法的手段が取れなくなるリスク
対応策
- エンタープライズ契約では、「日本法・日本の裁判所」への変更交渉が可能なケースがある
- 利用料・取引規模に対して、法的紛争の対処コストが合理的か評価する
チェックポイント7:知的財産権
SaaSを使って生成・作成したコンテンツ・データの知的財産権の帰属について確認します。
- 「サービスを使って生成したアウトプットの権利」:利用者に帰属するか・事業者も使えるか
- 生成AIサービス:「出力物の著作権の有無・帰属」は、特に慎重な確認が必要
- サービスが提供するテンプレート・素材の利用ライセンス:商用利用・改変の可否
チェックポイント8:セキュリティ・認証
業務データをSaaSに預ける以上、セキュリティ要件の確認は不可欠です。
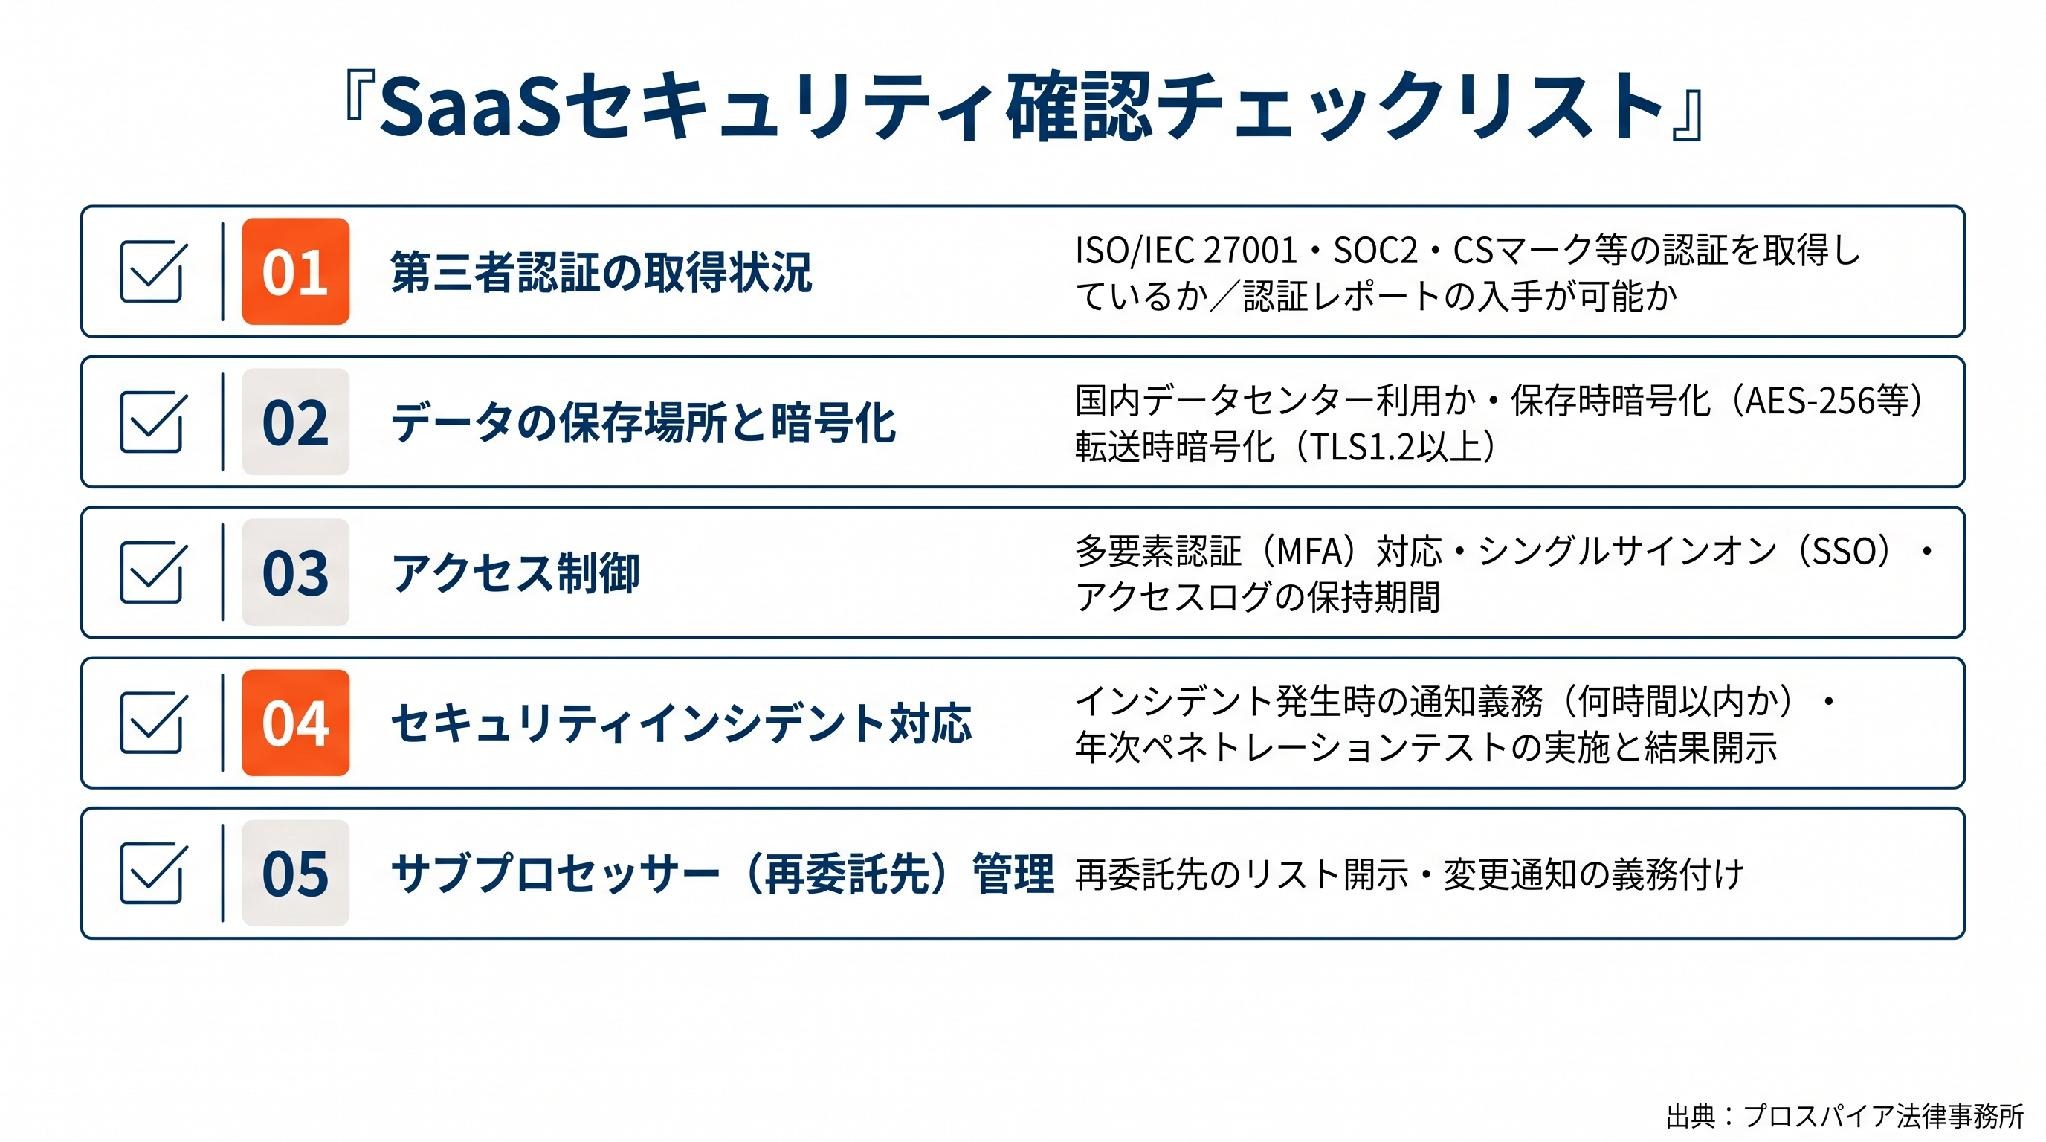
- 第三者認証の取得状況:ISO/IEC27001・SOC2・CSマーク等
- データの保存場所・暗号化方式:国内データセンター利用か・保存時・転送時の暗号化
- アクセス制御:多要素認証(MFA)・シングルサインオン(SSO)対応
- インシデント対応・ペネトレーションテスト:定期実施と結果の開示
チェックポイント9:解約条件・データ返還
「解約のしやすさ」と「解約後のデータ取扱い」は、長期利用を見据えた重要チェックポイントです。
- 解約の申し出方法・期限:自動更新のキャンセルは何日前までか
- 解約後のデータ保持期間:解約後何日間データを保持し、エクスポートが可能か
- 「解約後30日でデータを完全削除」という条項は標準的だが、バックアップを取れる期間を確認する
- 未払いによるアカウント停止:即日停止か・猶予期間はあるか
SaaS法務の実務チェックリスト
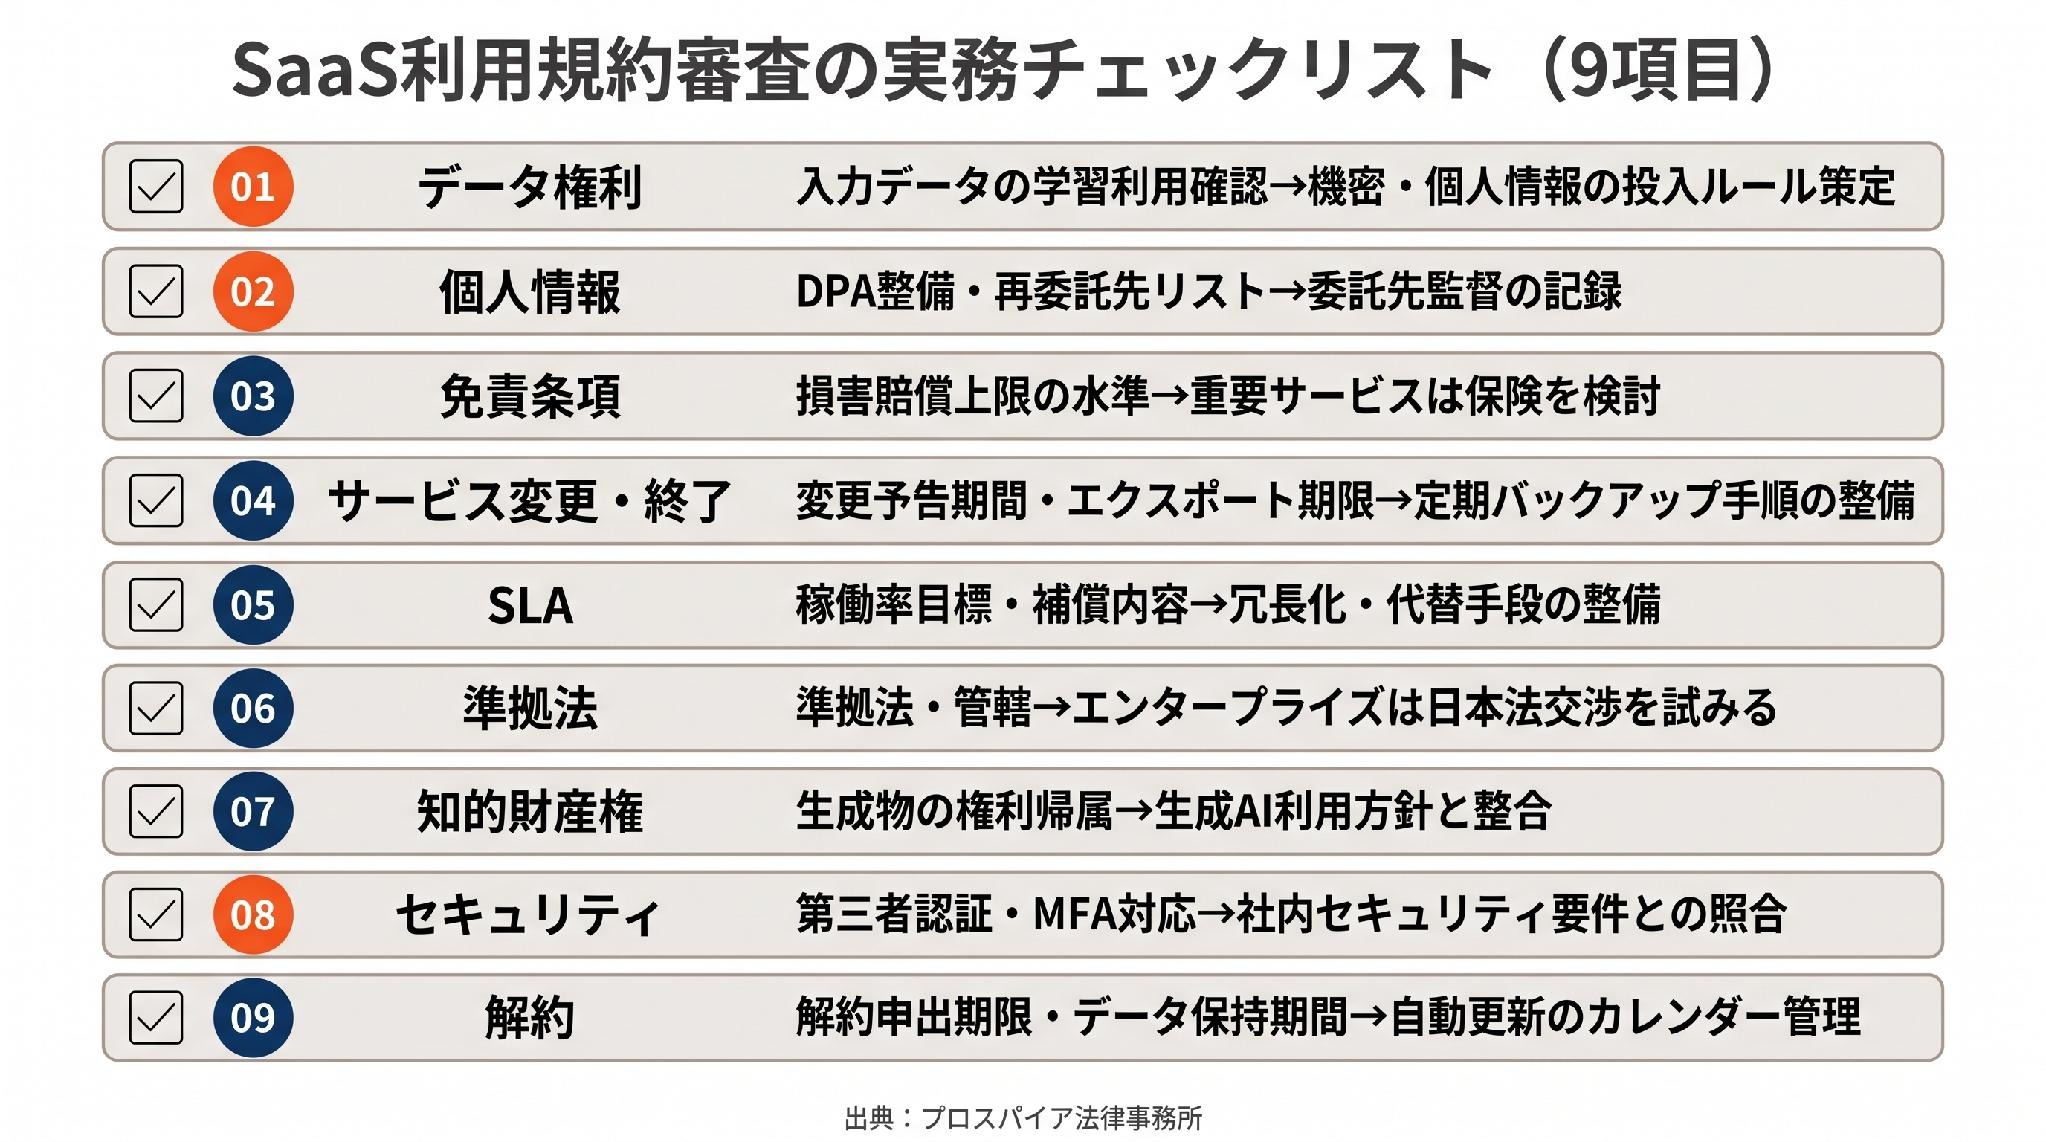
SaaS導入時に法務担当が確認すべき項目を整理します。
- (1)データ権利:入力データの学習利用・第三者提供の有無→機密・個人情報の投入ルール策定
- (2)個人情報:DPAの整備・再委託先リストの開示・漏えい時の通知義務→委託先監督の記録
- (3)免責条項:損害賠償上限の水準・間接損害免責の範囲→重要サービスは保険を検討
- (4)サービス変更・終了:変更予告期間・データエクスポートの方法と期限→定期バックアップ手順の整備
- (5)SLA:稼働率目標・補償内容(クレジットのみか実損補填か)→冗長化・代替手段の整備
- (6)準拠法:準拠法・管轄→エンタープライズでは日本法への交渉を試みる
- (7)知的財産権:生成物の権利帰属・テンプレートライセンス→生成AI利用方針と整合を取る
- (8)セキュリティ:第三者認証・暗号化・MFA対応→社内セキュリティ要件との照合
- (9)解約:解約申し出期限・データ保持期間→自動更新のカレンダー管理
「SaaS利用規約のレビューは、リスクを把握して経営判断に渡すプロセス」です。すべての条項を交渉で変えることは現実的ではありませんが、「どのリスクを受け入れるか」を意識的に判断することが、IT法務担当の役割です。
プロスパイア法律事務所
代表弁護士 光股知裕
損保系法律事務所、企業法務系法律事務所での経験を経てプロスパイア法律事務所を設立。IT・インフルエンサー関連事業を主な分野とするネクタル株式会社の代表取締役も務める。企業法務全般、ベンチャー企業法務、インターネット・IT関連法務などを中心に手掛ける。