連載シリーズ「プロトキ」では、プロスパイア法律事務所の弁護士等の専門家が、ニュースや時事問題について、法律の観点から解説をしていきます。
※本記事は、令和8年10月22日時点の情報に基づいて執筆されています。
今回は、「WordPressのサイトも対象に PHPに“ログイン不要で乗っ取り”の重大脆弱性、首相も対応を呼びかけ」というニュースについて、PHPや脆弱性とはそもそもどういうものなのか、今回の脆弱性はどのようなものか、弁護士の目線からこれによって分かることはなにかあるのか?などを解説していきます。
ニュース概要「WordPressのサイトも対象に PHPに“ログイン不要で乗っ取り”の重大脆弱性、首相も対応を呼びかけ」について
2026年10月21日(日本時間23時)、Webサイトを動かすプログラミング言語「PHP」の開発チームが、重大な脆弱性2件(CVE-2026-109618、CVE-2026-109619。研究者の間では「PHP2Shell」と呼ばれています)を修正した新しいバージョンを公開しました。深刻度は10点満点で9.2とされ、ログインしていない第三者が、外部からサーバー上で任意のプログラムを動かせるおそれがあるとされています。
修正版の公開前から脆弱性の情報が外部に漏れていたこともあり、国内では公開当日の午後から夜にかけて、ネットショップ作成サービスのBASE、保育施設向けサービスのコドモン、pixiv、DMM.com、ニコニコ、「ウマ娘プリティーダービー」などのゲームなどで、サービスの一時停止や緊急メンテナンスが相次ぎました。22日には三菱UFJ銀行もネットサービスの一部を止め、PHPへの対応とみられると報じられています。国家サイバー統括室とIPA(情報処理推進機構)が注意喚起を出し、高市早苗首相も自身のXで、修正プログラムを速やかに適用できるよう準備を呼びかけ、適用が難しい場合はサイトの一時停止も「リスクを低減させるための有効策の一つ」と述べました。
参考:piyolog「PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた」(2026年10月21日):https://piyolog.hatenadiary.jp/entry/2026/10/21/174516
参考:日本経済新聞「PHPの脆弱性発覚、高市首相『ウェブサイトの一時停止も有効』」(2026年10月21日):https://www.nikkei.com/article/DGXZQOUA21BHR0R21C26A0000000/
参考:電ファミニコゲーマー「『PHP』の重大な脆弱性を修正する更新プログラムが公開。国家サイバー統括室が速やかな適用を呼びかけ」(2026年10月21日):https://news.denfaminicogamer.jp/news/2610213j
参考:IPA「【事前準備のお願い】PHPのセキュリティリリース公開予定について」(2026年10月21日):https://www.ipa.go.jp/security/security-alert/2026/pre-alert20261021.html
参考:piyolog「修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた」(2026年10月21日):https://piyolog.hatenadiary.jp/entry/2026/10/21/174516
そもそもPHPとは何か
Webページを「その場で組み立てる」裏方の言語
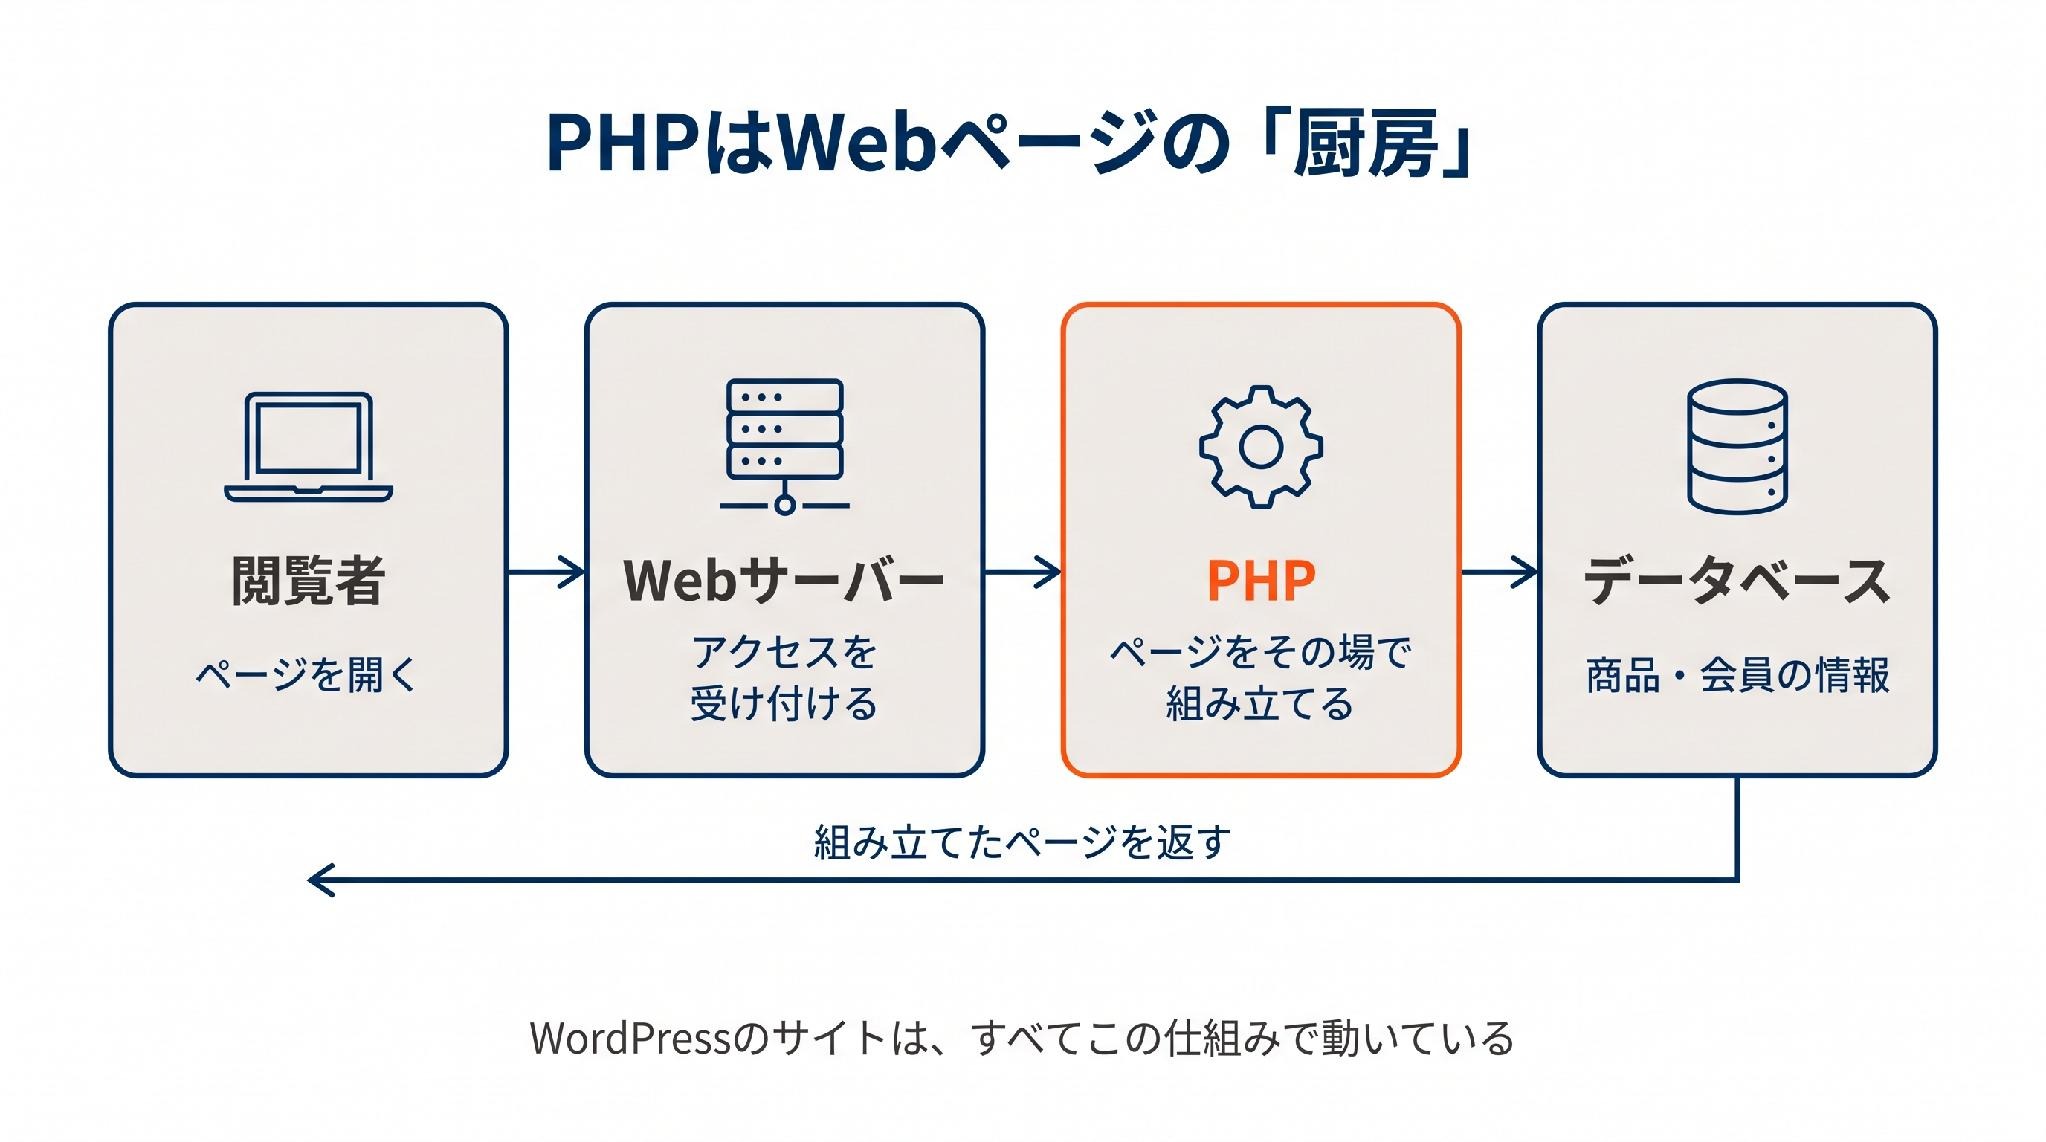
Webサイトには、あらかじめ作っておいたページをそのまま見せるだけのものと、アクセスがあるたびに中身を組み立てて返すものがあります。ネットショップで「カートに3点入っています」と表示されたり、会員サイトで自分の名前が出てきたりするのは後者で、この「その場でページを組み立てる」役目を担う代表的なプログラミング言語がPHPです。
飲食店にたとえると、閲覧者が注文を出す客、Webサーバーが注文を受けるホール係、PHPが厨房の料理人、データベースが食材の冷蔵庫です。料理人は注文が来るたびに冷蔵庫から食材(商品情報や会員情報)を取り出し、一皿(Webページ)に仕上げて客に出します。閲覧者の目にはPHPの姿は見えませんが、裏側ではアクセスのたびにPHPが動いています。
世界のWebサイトの約7割が使っている
PHPは、1995年に個人が自分のホームページ用に公開した小さな道具から始まり、無料で使えて手軽に書けることから世界中に広まりました。Webの技術の利用状況を調べているW3Techsによれば、2026年10月22日時点で、使っている言語が判明しているWebサイトのうち69.3%がPHPを使っています。
身近なところでは、世界で最も使われているサイト作成ソフト(CMS)であるWordPressがPHPで作られています。WordPressは全Webサイトの39.6%で使われているとされ、企業のコーポレートサイト、オウンドメディア、個人のブログの多くがこれに当たります。「自社のサイトはWordPressで作った」という会社は、ほぼ確実にPHPを使っていることになります。ネットショップ、予約システム、社内の業務システム、さらにはサーバーの管理画面にもPHPは使われています。
「脆弱性」とはどういうことか
脆弱性は「プログラムの中の、壊れた鍵」
脆弱性とは、プログラムの設計や作りの欠陥のうち、本来できないはずの操作を外部の人ができてしまうものをいいます。建物にたとえれば、正面玄関には鍵がかかっていても、裏口の鍵が壊れていて、知っている人なら誰でも入れてしまう状態です。
脆弱性が見つかると、開発者はその欠陥を直した新しいバージョン(修正プログラム、パッチ)を出します。利用者がこれに入れ替えれば、壊れた鍵は直ります。逆に言えば、入れ替えない限り、裏口は開いたままです。
今回の脆弱性の仕組み:途中で止まった処理の「片付け残し」を使われる
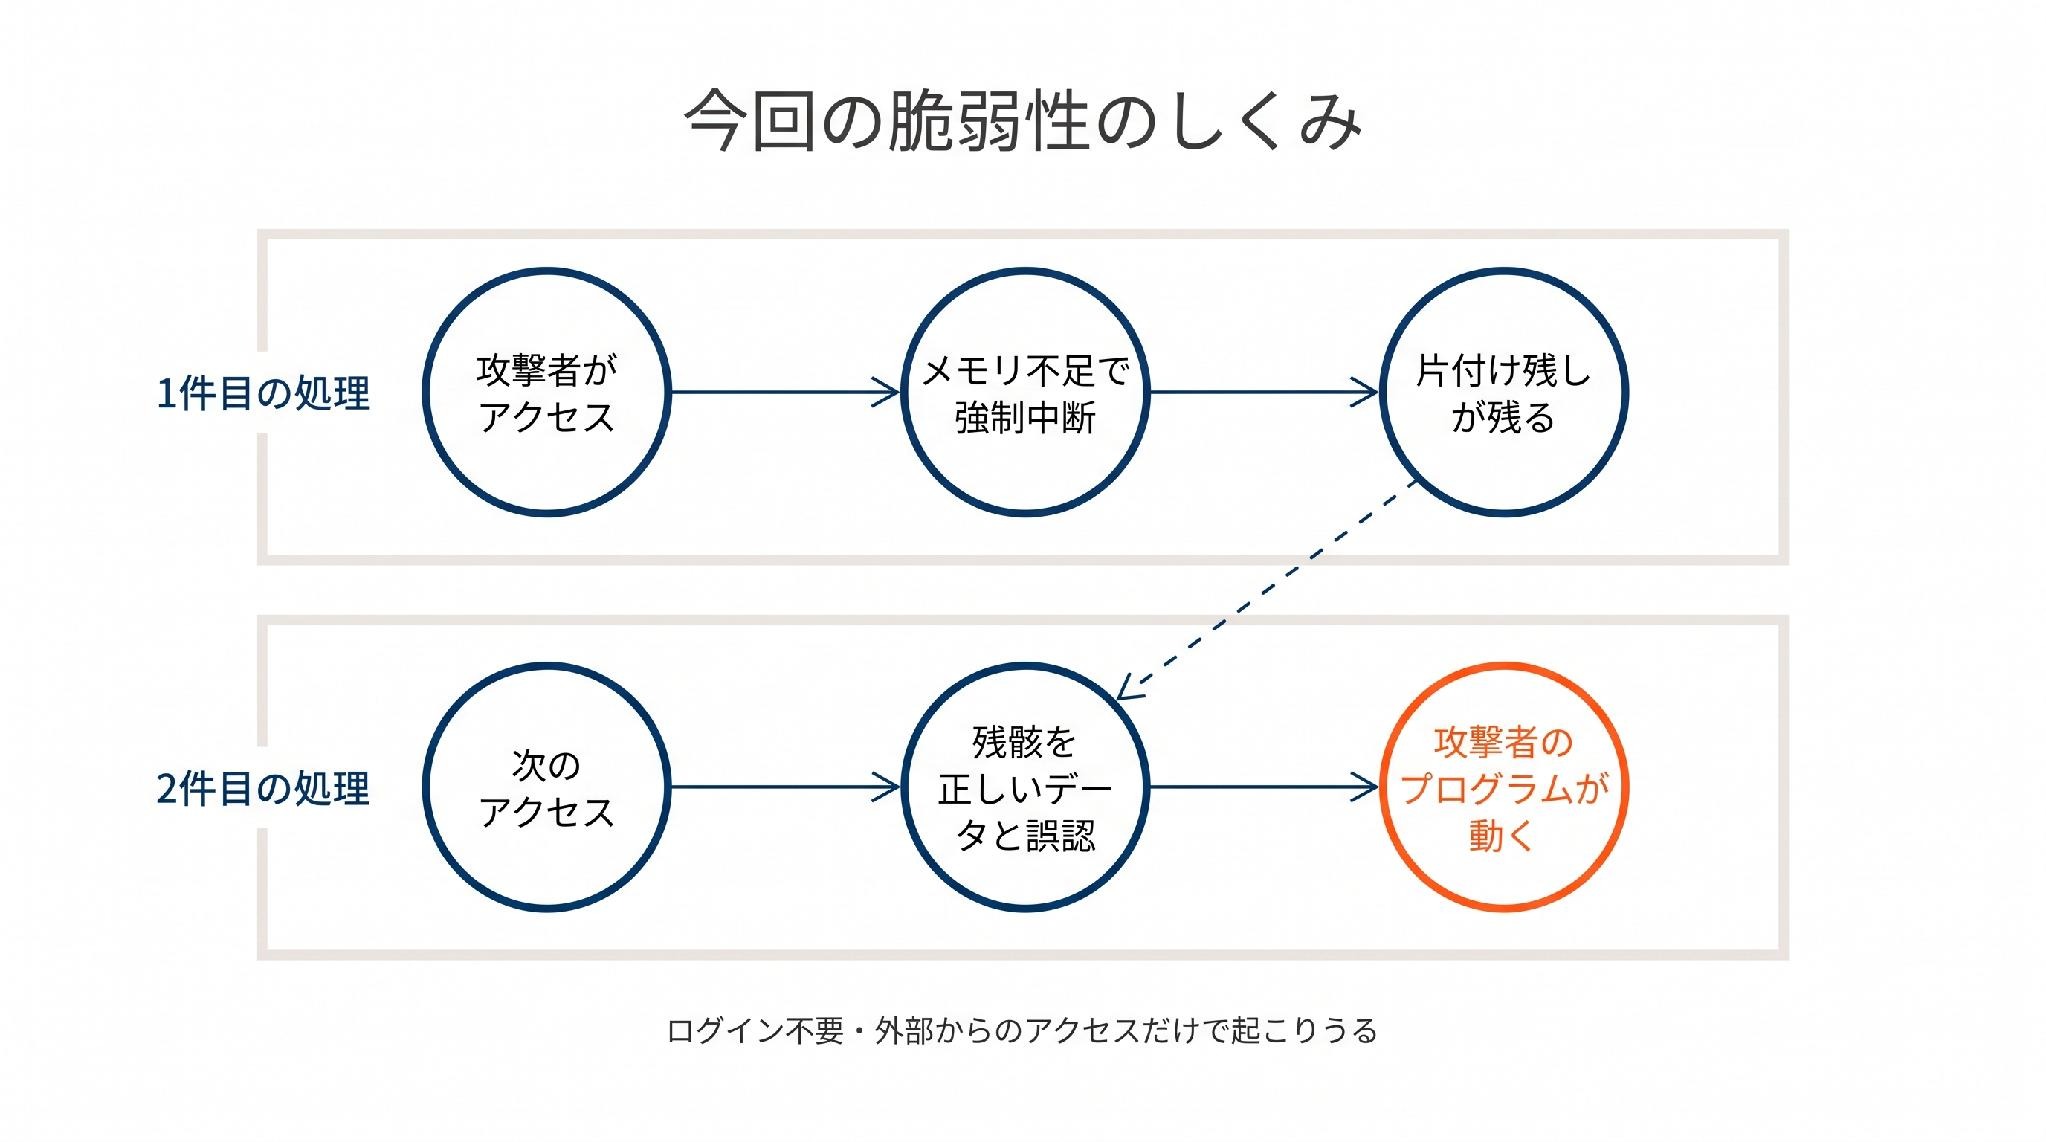
今回の2件は、いずれもPHPがメモリ(作業台)を片付ける処理の欠陥です。PHPは、アクセス1件ごとに作業台を使い、終わったら片付けて次のアクセスに備えます。ところが、メモリ不足や実行時間切れなどのエラーで処理が途中で強制的に止まると、後始末がうまくいかなくなります。1件目の欠陥では、中途半端な状態の作業台を、同じアクセスの後片付けの処理が正しいデータだと思い込んで使ってしまいます。2件目の欠陥では、すでに片付けたはずの場所を指す「メモ」が残り、同じサーバーのプログラムが次に受けた別のアクセスの処理で、それが使われてしまいます。
攻撃者は、わざとメモリ不足を起こさせるようなアクセスを送って作業台を壊し、そこに自分の用意したデータを置いておきます。次の処理でPHPがそれを使うと、攻撃者のプログラムが実行されてしまいます。
なぜ「最悪クラス」と言われるのか
今回の脆弱性が特に深刻とされる理由は、次の3つが重なっている点にあります。
・ログインが要らない:IDやパスワードを知らなくても、外から普通のアクセスを送るだけで攻撃できる
・サーバー上で好きなプログラムを動かせる:画面の表示を崩す程度ではなく、サーバーそのものを操れる
・サイトの作りに関係なく狙える:PHP本体の欠陥のため、WordPressの設定やプラグインを工夫していても防げない
なお、今回の脆弱性は、セキュリティ企業がAIモデルを使って調査する中で見つかったものだと報告されています。修正版は当初10月22日に公開される予定だったと報じられていますが、公開前に情報が外部に漏れ、1日早い10月21日に公開されました。
放置するとどうなるか(サイトに起きること)
乗っ取られたサーバーでできること
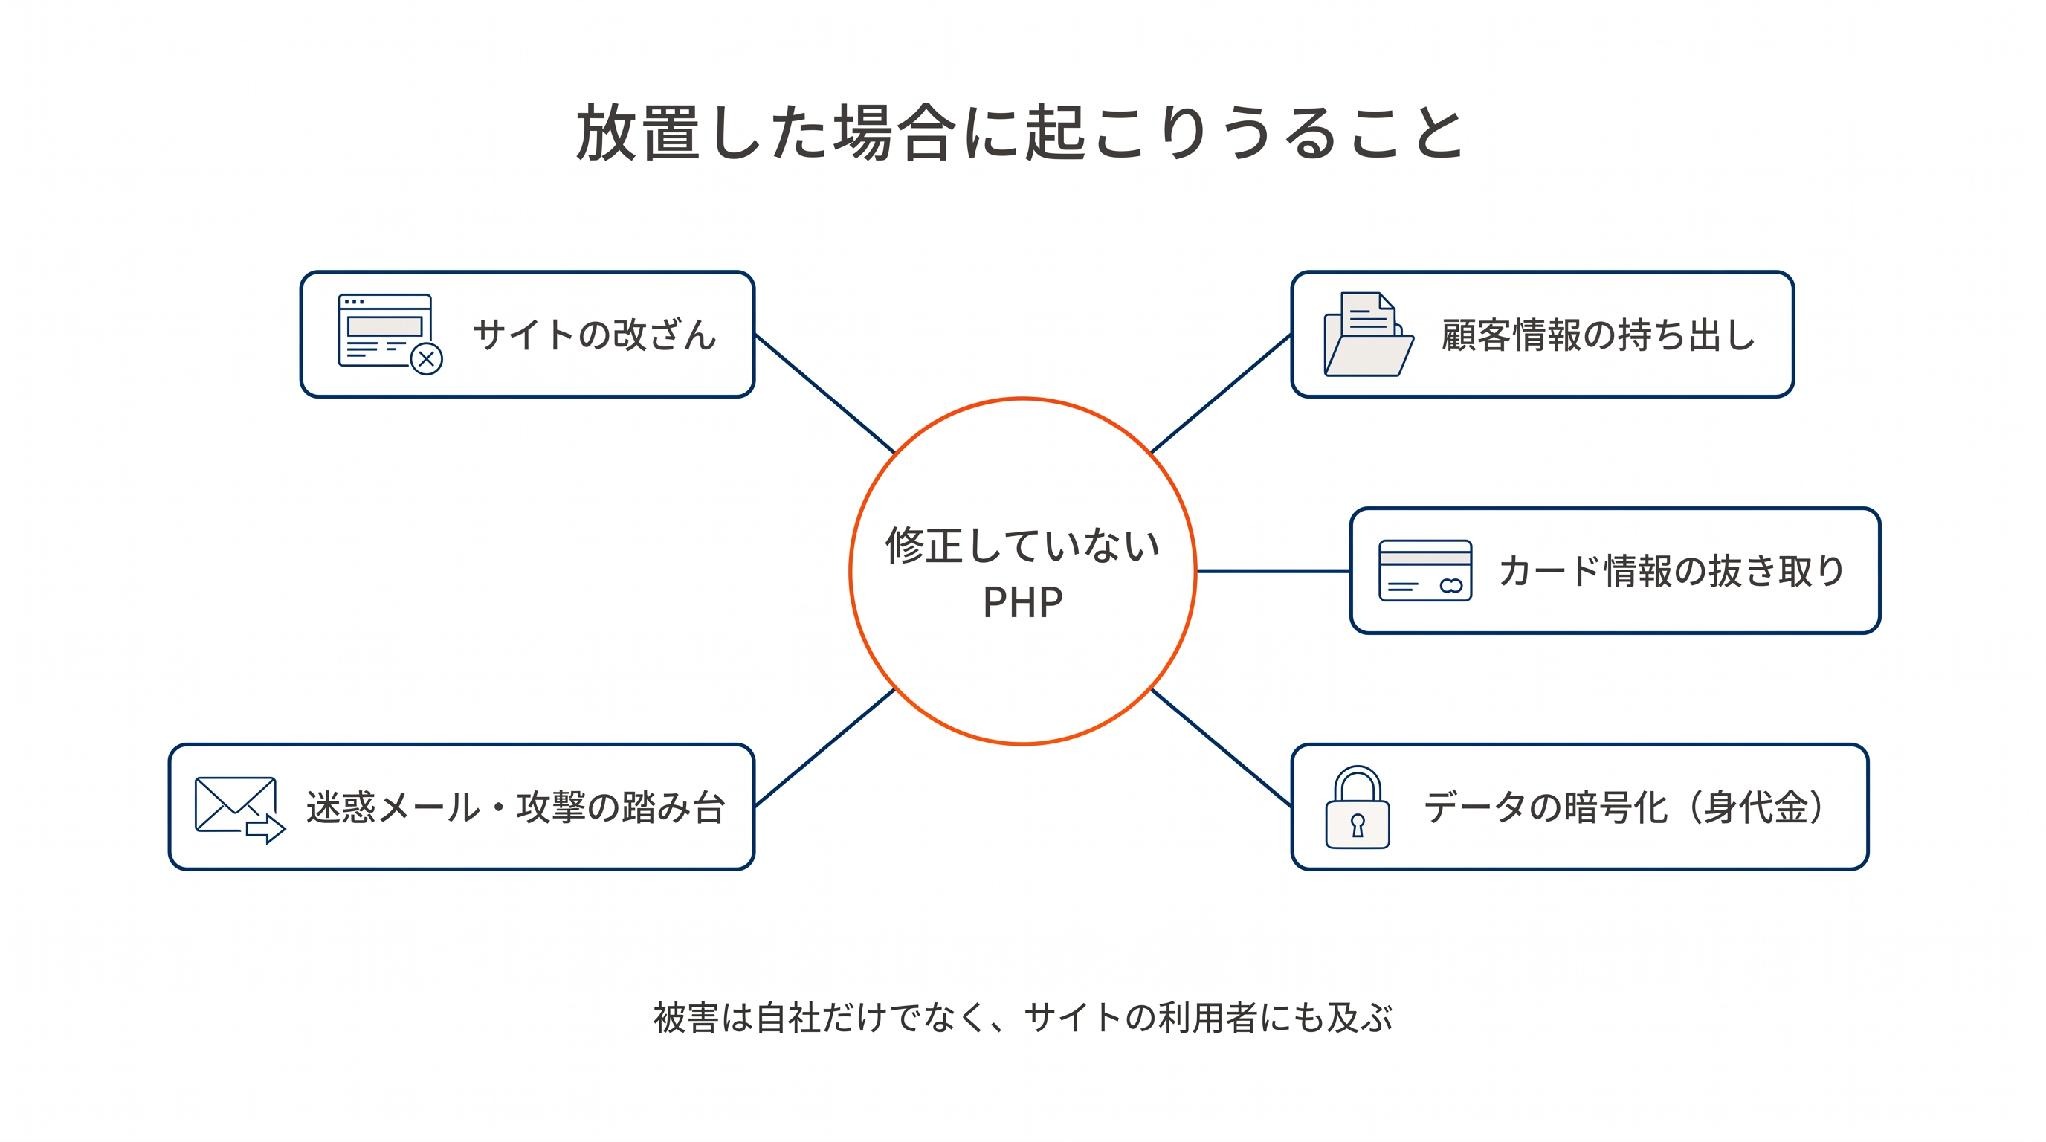
サーバー上で好きなプログラムを動かせるということは、そのサーバーの中にある物はおおむね攻撃者の手に渡るということです。考えられる被害には、次のようなものがあります。
・サイトの改ざん(偽の広告や詐欺サイトへの誘導を埋め込まれる)
・顧客情報・会員情報の持ち出し
・決済画面に情報を盗むプログラムを仕込まれ、入力されたカード番号を抜き取られる
・データを暗号化されて身代金を要求される(ランサムウェア)
・迷惑メールの送信や他社への攻撃の「踏み台」にされる
調査会社のSansecは、今回の欠陥を使うと、同じサーバーで処理された他人のアクセスに含まれるパスワードや、ログイン状態を保つ情報(セッション)、外部サービスにつなぐための鍵(APIキー)が読み取られるおそれもあると指摘しています。自社サイトの被害にとどまらず、サイトを訪れた顧客が被害を受ける側に回る点に注意が必要です。
本当に危ないのは「修正版が出た後」
修正版が出れば一安心と思われがちですが、実際には逆です。修正版が公開されると、攻撃者は修正前後のプログラムを見比べて、どこに穴があったのかを調べられます。Sansecは、修正版と技術的な解説が公開された以上、大規模な悪用が起きると予想しています。現時点では、公開前から攻撃の試みが観測されたとする報告がある一方、米国のサイバーセキュリティ・インフラストラクチャ安全保障庁(CISA)は21日時点で悪用を確認していないとしており、評価は分かれています。
また、PHPの開発チームは、すでにサポートを終えたPHP 8.1以前向けの正式な修正版は出していません。7.4・8.0・8.1向けに最小限の修正プログラム(ソースコード)は公開されていますが、自分でPHPを組み立てる技術者向けのものです。IPAも、サポートが終わった古いPHPを使い続けているサイトが見受けられると指摘しています。何年も前に制作会社に作ってもらい、それ以来誰も触っていないサイトほど危ないということです。
放置するとどうなるか(法的な責任)
個人情報保護法の「安全管理措置」
会員情報や問い合わせフォームの内容など、個人情報をデータベースに入れて管理している会社は、個人情報保護法上、その情報(法律上は「個人データ」といいます)が漏れたり、なくなったり、壊れたりしないよう、「必要かつ適切な措置」をとる義務を負っています(個人情報保護法23条、安全管理措置)。
個人情報保護委員会のガイドライン(通則編)は、この措置の具体例として「ソフトウェア等を最新状態とする」ことや、「情報システムのぜい弱性を突いた攻撃への対策を講ずる」ことを挙げています。政府やIPAが名指しで注意を呼びかけた脆弱性について修正版を入れずに放置し、そこから漏えいが起きた場合、この義務を果たしていなかったと評価される可能性が高いといえます。
漏えいが起きれば「1件でも」報告と本人への通知が必要
不正アクセスによって個人データが漏えいした場合や、漏えいした「おそれ」がある場合、会社は個人情報保護委員会に報告し、本人にも通知しなければなりません(同法26条1項・2項)。報告が必要な場面の一つとして、施行規則は「不正の目的をもって行われたおそれがある」行為による漏えいを挙げており(個人情報保護法施行規則7条3号)、この場合は人数が1,000人以下でも、たとえ1件でも報告の対象になります。
報告は、事態を知ってから速やかに出す「速報」と、原則30日以内(不正の目的によるものは60日以内)に出す「確報」の2段階です。今回のように乗っ取りが疑われる場合、どの情報が抜き取られたのかを後から確かめるのは容易ではなく、調査にも費用がかかります。
損害賠償:注意喚起を知りながら放置した場合
漏えいが起きれば、顧客から損害賠償を請求されることも考えられます。参考になるのが、ネットショップの受注システムが「SQLインジェクション」という典型的な攻撃を受け、カード情報を含む顧客情報が流出した事件です。裁判所は、システムを作った開発会社に対し、当時の技術水準に沿った対策をする義務があったとして、賠償を命じました(東京地判平成26年1月23日・判例時報2221号71頁)。
この判決で注目したいのは2点です。1点目は、経済産業省やIPAが以前からこの攻撃への対策を呼びかけていたことが、開発会社が危険を予見でき、対策も容易だったことの根拠とされ、重大な過失があるとして、契約にあった賠償額の上限の定めが適用されなかったことです。2点目は、ショップを運営する側も、開発会社から「カード情報はデータベースに保存しない方が安全で一般的です」と伝えられ、保存しない仕様への変更(費用20万円程度)を提案されていたのに応じませんでした。裁判所はこれを運営者側の過失とみて、賠償額を3割減らしていますことです。
今回、国家サイバー統括室やIPA、首相までが具体的に対応を呼びかけたことは、「危険は誰でも知り得た」という事情として、後の紛争で重く見られる可能性があります。「専門家から対策を勧められていたのに放置した」事情は、運営者自身の落ち度として評価されうる、と考えておいたほうがよいでしょうと考えておいたほうがよいでしょう。
サイト運営者がいますべきこと
まずPHPのバージョンを確かめる
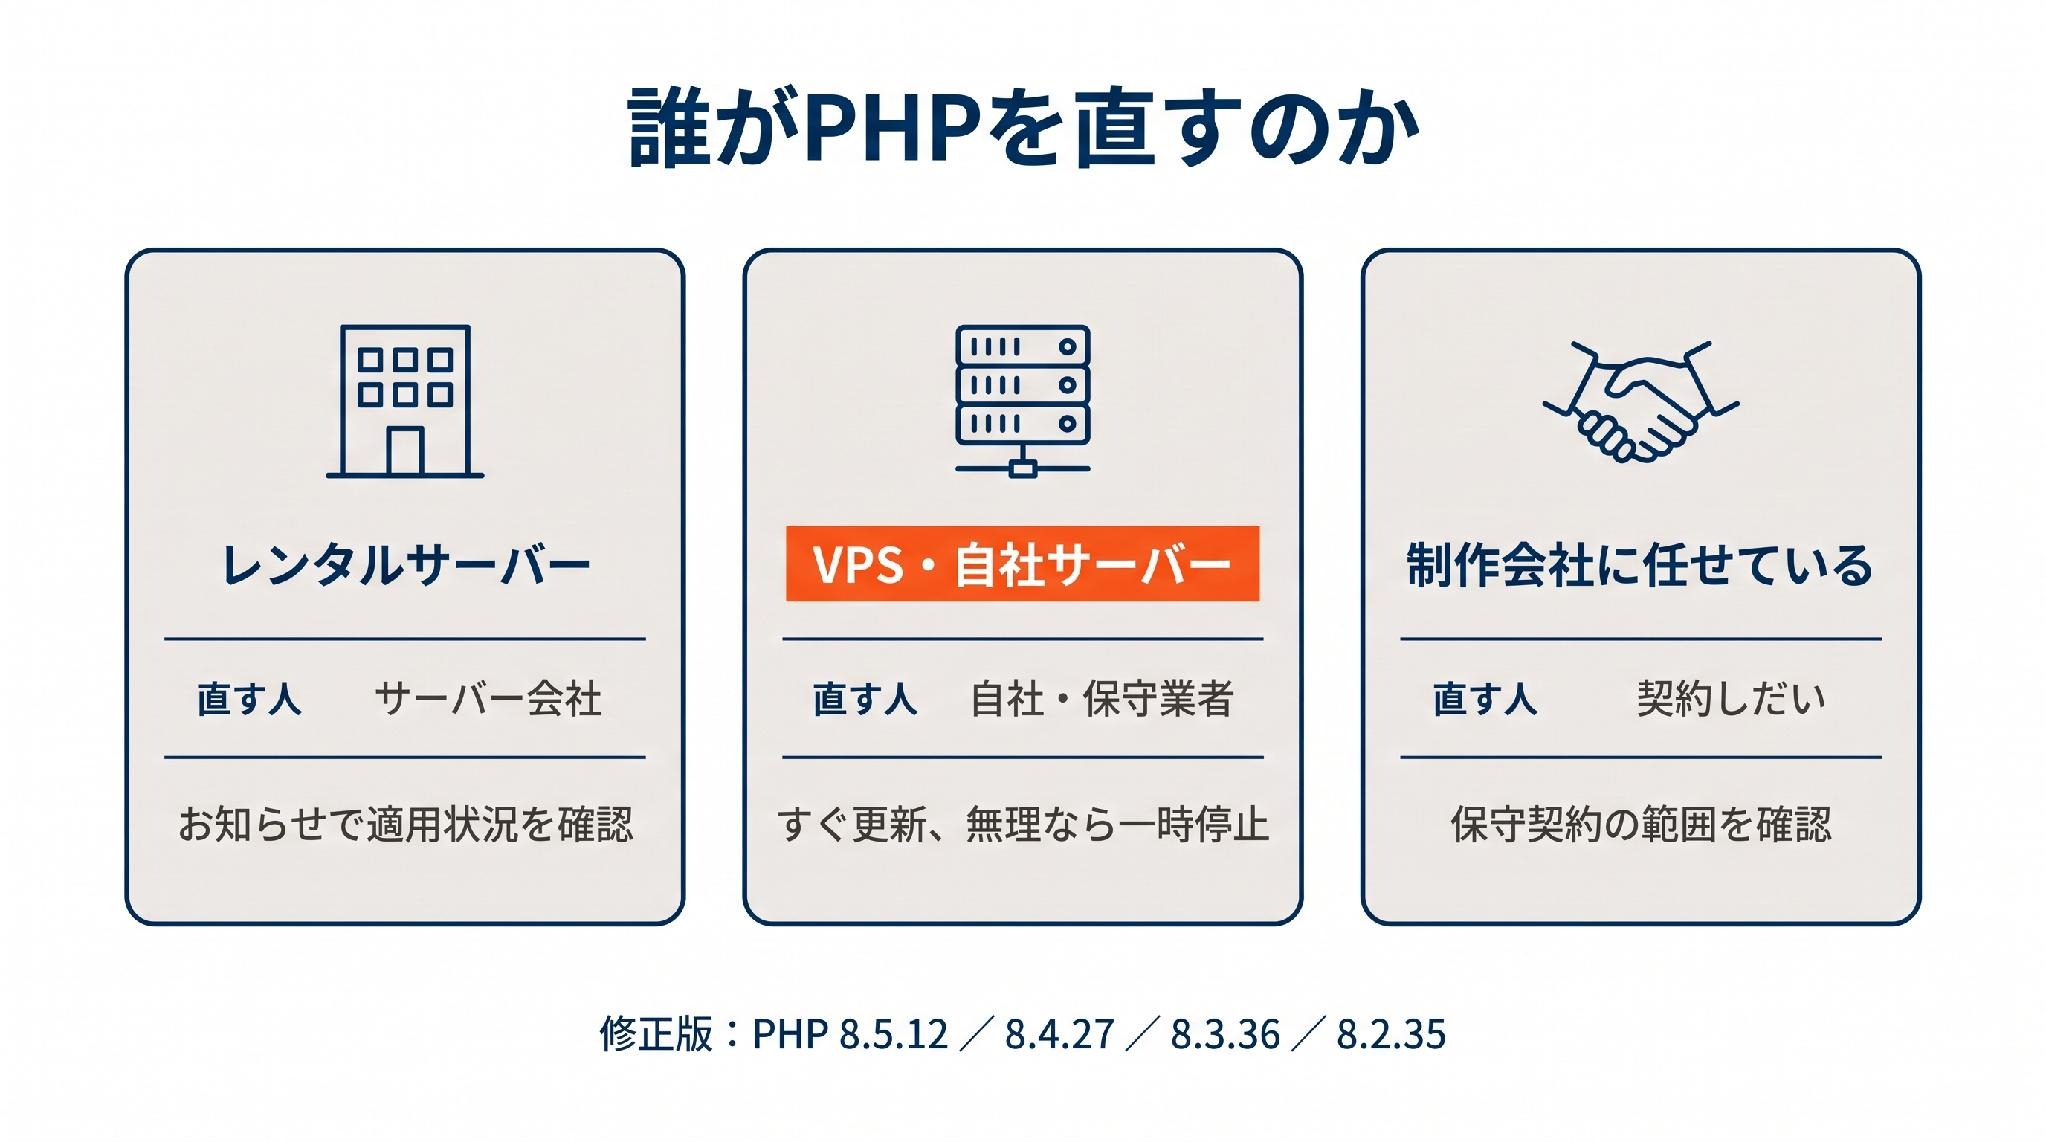
修正版は、PHP8.5.12、8.4.27、8.3.36、8.2.35です。WordPressであれば、管理画面の「ツール」→「サイトヘルス」→「情報」→「サーバー」でPHPのバージョンを確認できます。なお、WordPress本体やプラグインを最新にしても、今回の問題は解決しません。直すのはPHPのほうです。
サーバーの契約の形で、誰が直すかが変わる
・レンタルサーバー(共用サーバー):PHPの更新はサーバー会社が行います。さくらインターネットは22日朝にPHPの更新を完了し、エックスサーバーもPHP8.2〜8.5について修正の適用を完了したと案内しています。契約しているサーバー会社のお知らせで適用状況を確認し、8.1以前を使っている場合は管理画面から新しいバージョンに切り替えます。
・VPS・クラウド・自社サーバー:自社または保守業者がPHPを更新しなければ直りません。すぐに更新できない場合は、首相の呼びかけにもあったとおり、サイトを一時停止することも選択肢です。
・制作会社や保守業者に管理を任せている:保守契約の範囲に「サーバーやPHPの更新」が含まれているかを確認し、含まれていれば対応状況を、含まれていなければ誰が対応するのかを早めに確かめます。
更新した後も「すでに入られていないか」を確かめる
修正版を入れても、それより前に侵入されていた場合、仕込まれた不正なプログラムはそのまま残ります。見覚えのないファイルや管理者アカウントが増えていないか、サイトに身に覚えのないリンクが入っていないかを確認し、不審な点があれば専門業者に調査を依頼します。個人情報が漏えいしたおそれが出てきた場合には、先ほどの報告・通知の期限が動き出すため、早い段階で弁護士にも相談しておくと、初動を誤りにくくなります。
まとめ
本記事では、ニュースや時事問題について、法律の観点から解説をする「プロトキ」の第14回として、「WordPressのサイトも対象に PHPに“ログイン不要で乗っ取り”の重大脆弱性、首相も対応を呼びかけ」のニュースを解説していきました。
簡単にまとめると以下のような内容です。
・PHPはWebページをその場で組み立てる言語で、世界のサイトの約7割、WordPressのサイトはすべてPHPで動いている
・今回の2件は、ログイン不要で外部からサーバー上のプログラムを動かせるおそれがあり、修正版の公開後こそ攻撃が本格化しやすい
・放置して乗っ取られれば、改ざん・情報の持ち出し・踏み台化などが起き、被害は自社だけでなくサイトの利用者にも及ぶ
・個人情報が漏えいすれば、不正アクセスによるものは1件でも個人情報保護委員会への報告と本人への通知が必要になり、注意喚起を知りながら放置した場合は損害賠償でも不利に働きうる
・まずPHPのバージョンを確認し、サーバーの契約の形に応じて、サーバー会社・自社・保守業者の誰が直すのかを確かめておきたい
次回以降も、「プロトキ」では、ニュースや時事問題についてプロスパイア法律事務所の専門家が法的観点から解説をしていきます。
次回の更新をお楽しみにお願いいたします。
プロスパイア法律事務所
代表弁護士 光股知裕
損保系法律事務所、企業法務系法律事務所での経験を経てプロスパイア法律事務所を設立。IT・インフルエンサー関連事業を主な分野とするネクタル株式会社の代表取締役も務める。企業法務全般、ベンチャー企業法務、インターネット・IT関連法務などを中心に手掛ける。